Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Kann man im Schweriner See baden?
Klar, man kann im Schweriner See baden. Der See ist einer der saubersten Seen in Deutschland und eignet sich daher gut zum Schwimmen. Es gibt mehrere Strandbäder und Badestellen rund um den See, die von Besuchern genutzt werden können. Es ist jedoch ratsam, sich vorher über die aktuellen Wasserqualitätsberichte zu informieren, um sicherzustellen, dass das Baden im See unbedenklich ist. Darüber hinaus sollte man die ausgewiesenen Badebereiche nutzen und auf eventuelle Gefahren wie Strömungen oder Schifffahrtswege achten. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **

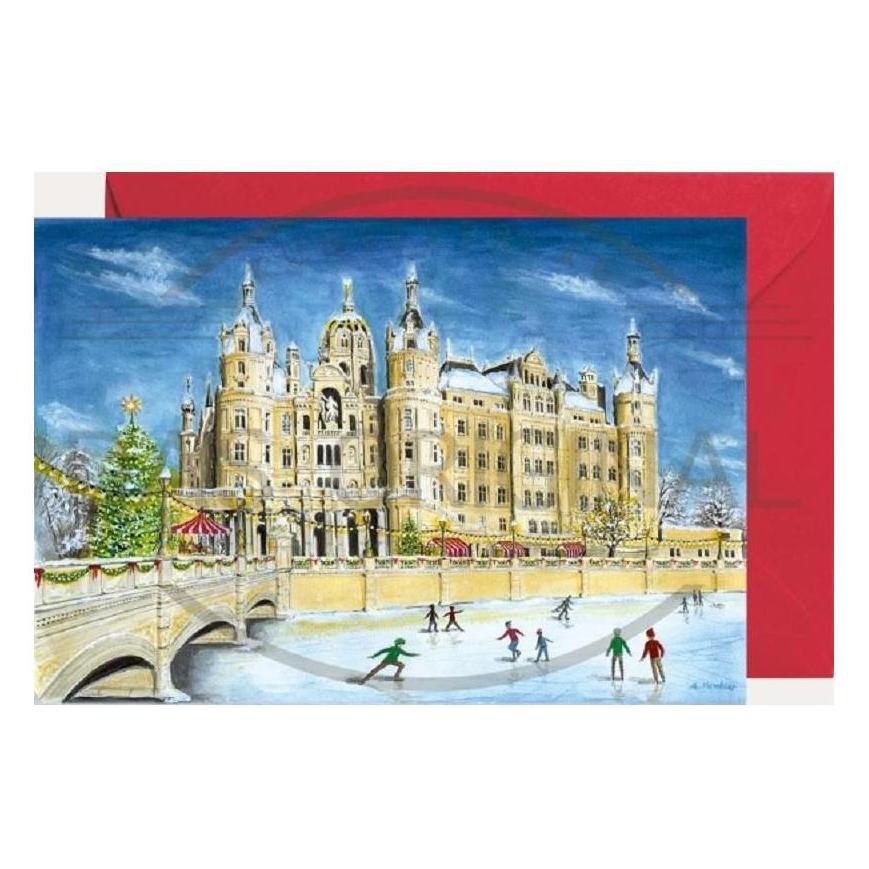
Ähnliche Suchbegriffe für Schweriner See
Top-Angebote
Produkte zum Begriff Schweriner See:
-
Conrades, Rudolf: Der Schweriner Dom und König Ludwig IX. von FrankreichDer Schweriner Dom und König Ludwig IX. von Frankreich , Eine der ältesten, immer noch offenen Fragen zur Backsteingotik heißt: Wann, warum und auf welchen Wegen kamen die hochgotischen Formen aus Frankreich (bzw. einer west-mitteleuropäischen Zwischenstation) in den Ostseeraum, und an welchem backsteingotischen Kirchenbau erscheinen sie hier zum ersten Mal? Anhand bislang unbekannter oder kaum erschlossener Schriftquellen kann Rudolf Conrades belegen, dass der gotische Schweriner Dombau weit früher begonnen wurde, als meistens angenommen, nämlich um 1265. Schon im Jahr 1274 hatte man in der Scheitelkapelle des Chorumgangs einen Altar errichtet. Die analoge Scheitelkapelle von St. Marien in Lübeck war erst im Jahr 1291 fertiggestellt: 17 Jahre nach dem Schweriner Pendant. Weiterhin belegt Conrades, dass Bischof Rudolf I. von Schwerin im Jahr 1262 in Paris von König Ludwig IX., dem Heiligen, einen Dorn aus der Dornenkrone Christi als Geschenk für den Schweriner Dom bekam, als er sich gemeinsam mit dem Königspaar von England fast zwei Monate lang in der Pariser Abtei Saint-Germain-des-Prés als Gast aufhielt. Ebendort fand am 6. Oktober 1262 in Gegenwart der Königspaare von Frankreich, England und Navarra die Hochzeit einer Nichte des englischen Königs mit dem Braunschweiger Herzog Albrecht I. statt, bei der Bischof Rudolf von Schwerin den abwesenden, mit ihm befreundeten Herzog vertrat. Zwischen Ludwig dem Heiligen und dem Bischof muss es während des langen Parisbesuchs zu recht engen Kontakten gekommen sein, denn der französische König übertrug nur an Empfänger, die ihm persönlich und/oder politisch besonders wichtig waren, einen Dorn aus der Dornenkrone, für deren Verehrung er eigens die Sainte-Chapelle hatte erbauen lassen. Aus der Sainte-Chapelle stammte nicht nur die Schweriner Dornenreliquie, von dort stammten auch bestimmte Bauformen, die sich am Schweriner Dom wiederfinden lassen. Auch andere Pariser Kirchenbauten haben diesen Dombau beeinflusst, so die Kathedrale Notre-Dame, die während der Französischen Revolution abgerissene Franziskaner-Klosterkirche Marie-Madeleine und nicht zuletzt die Abteikirche von Saint-Denis. Deren Einfluss zeigt sich besonders in der Gestaltung des Schweriner Querhauses - neben dem Kölner Dom der einzige dreischiffige Querhausbau an einer deutschen Kathedrale. Warum Saint-Denis? Dort waren die karolingischen Vorfahren Ludwigs des Heiligen bestattet, die zugleich auch die Vorfahren Heinrichs des Löwen waren - des in Schwerin hoch verehrten Domgründers. Im letzten Kapitel des Buches setzt sich der Autor in ausführlichen Quellenuntersuchungen mit der Datierung einiger "Schwesterkirchen" des Schweriner Domes auseinander. Dies führt für den Dom und für St. Marien in Lübeck und für St. Nikolai in Stralsund zu der Erkenntnis, dass diese drei Bauten später begonnen wurden, als man zurzeit mehrheitlich annimmt - St. Marien und St. Nikolai sogar sehr viel später. , Tagfahrlichter > Lichter & Leuchten , Erscheinungsjahr: 20230831, Produktform: Leinen, Autoren: Conrades, Rudolf, Edition: NED, Seitenzahl/Blattzahl: 368, Keyword: Backsteingotik; Backsteinkirche; König Ludwig IX; Ostseeraum; Schwerin; Schweriner Dom; Schweriner Dombau, Fachschema: Architektur / Sakrale Architekur~Schwerin / Kunst, Architektur, Design, Thema: Auseinandersetzen, Warengruppe: HC/Architektur, Fachkategorie: Architektur: Kirchen, Sakralbauten, Thema: Entdecken, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Imhof Verlag, Verlag: Imhof Verlag, Verlag: Imhof, Michael, Verlag GmbH & Co. KG, Länge: 304, Breite: 244, Höhe: 31, Gewicht: 2276, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0090, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,49,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter




-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Warum ist das Schweriner Schloss so unbekannt?
Das Schweriner Schloss ist möglicherweise weniger bekannt, da es nicht zu den bekanntesten Schlössern Deutschlands gehört. Es liegt in einer kleineren Stadt und ist nicht so prominent wie beispielsweise das Schloss Neuschwanstein. Zudem ist es nicht so oft in Filmen oder anderen Medien präsent, was zu einer geringeren Bekanntheit beitragen könnte. **
Top-Angebote
Produkte zum Begriff Schweriner See:
-
Conrades, Rudolf: Der Schweriner Dom und König Ludwig IX. von FrankreichDer Schweriner Dom und König Ludwig IX. von Frankreich , Eine der ältesten, immer noch offenen Fragen zur Backsteingotik heißt: Wann, warum und auf welchen Wegen kamen die hochgotischen Formen aus Frankreich (bzw. einer west-mitteleuropäischen Zwischenstation) in den Ostseeraum, und an welchem backsteingotischen Kirchenbau erscheinen sie hier zum ersten Mal? Anhand bislang unbekannter oder kaum erschlossener Schriftquellen kann Rudolf Conrades belegen, dass der gotische Schweriner Dombau weit früher begonnen wurde, als meistens angenommen, nämlich um 1265. Schon im Jahr 1274 hatte man in der Scheitelkapelle des Chorumgangs einen Altar errichtet. Die analoge Scheitelkapelle von St. Marien in Lübeck war erst im Jahr 1291 fertiggestellt: 17 Jahre nach dem Schweriner Pendant. Weiterhin belegt Conrades, dass Bischof Rudolf I. von Schwerin im Jahr 1262 in Paris von König Ludwig IX., dem Heiligen, einen Dorn aus der Dornenkrone Christi als Geschenk für den Schweriner Dom bekam, als er sich gemeinsam mit dem Königspaar von England fast zwei Monate lang in der Pariser Abtei Saint-Germain-des-Prés als Gast aufhielt. Ebendort fand am 6. Oktober 1262 in Gegenwart der Königspaare von Frankreich, England und Navarra die Hochzeit einer Nichte des englischen Königs mit dem Braunschweiger Herzog Albrecht I. statt, bei der Bischof Rudolf von Schwerin den abwesenden, mit ihm befreundeten Herzog vertrat. Zwischen Ludwig dem Heiligen und dem Bischof muss es während des langen Parisbesuchs zu recht engen Kontakten gekommen sein, denn der französische König übertrug nur an Empfänger, die ihm persönlich und/oder politisch besonders wichtig waren, einen Dorn aus der Dornenkrone, für deren Verehrung er eigens die Sainte-Chapelle hatte erbauen lassen. Aus der Sainte-Chapelle stammte nicht nur die Schweriner Dornenreliquie, von dort stammten auch bestimmte Bauformen, die sich am Schweriner Dom wiederfinden lassen. Auch andere Pariser Kirchenbauten haben diesen Dombau beeinflusst, so die Kathedrale Notre-Dame, die während der Französischen Revolution abgerissene Franziskaner-Klosterkirche Marie-Madeleine und nicht zuletzt die Abteikirche von Saint-Denis. Deren Einfluss zeigt sich besonders in der Gestaltung des Schweriner Querhauses - neben dem Kölner Dom der einzige dreischiffige Querhausbau an einer deutschen Kathedrale. Warum Saint-Denis? Dort waren die karolingischen Vorfahren Ludwigs des Heiligen bestattet, die zugleich auch die Vorfahren Heinrichs des Löwen waren - des in Schwerin hoch verehrten Domgründers. Im letzten Kapitel des Buches setzt sich der Autor in ausführlichen Quellenuntersuchungen mit der Datierung einiger "Schwesterkirchen" des Schweriner Domes auseinander. Dies führt für den Dom und für St. Marien in Lübeck und für St. Nikolai in Stralsund zu der Erkenntnis, dass diese drei Bauten später begonnen wurden, als man zurzeit mehrheitlich annimmt - St. Marien und St. Nikolai sogar sehr viel später. , Tagfahrlichter > Lichter & Leuchten , Erscheinungsjahr: 20230831, Produktform: Leinen, Autoren: Conrades, Rudolf, Edition: NED, Seitenzahl/Blattzahl: 368, Keyword: Backsteingotik; Backsteinkirche; König Ludwig IX; Ostseeraum; Schwerin; Schweriner Dom; Schweriner Dombau, Fachschema: Architektur / Sakrale Architekur~Schwerin / Kunst, Architektur, Design, Thema: Auseinandersetzen, Warengruppe: HC/Architektur, Fachkategorie: Architektur: Kirchen, Sakralbauten, Thema: Entdecken, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Imhof Verlag, Verlag: Imhof Verlag, Verlag: Imhof, Michael, Verlag GmbH & Co. KG, Länge: 304, Breite: 244, Höhe: 31, Gewicht: 2276, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0090, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,49,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kann man im Schweriner See baden?
Klar, man kann im Schweriner See baden. Der See ist einer der saubersten Seen in Deutschland und eignet sich daher gut zum Schwimmen. Es gibt mehrere Strandbäder und Badestellen rund um den See, die von Besuchern genutzt werden können. Es ist jedoch ratsam, sich vorher über die aktuellen Wasserqualitätsberichte zu informieren, um sicherzustellen, dass das Baden im See unbedenklich ist. Darüber hinaus sollte man die ausgewiesenen Badebereiche nutzen und auf eventuelle Gefahren wie Strömungen oder Schifffahrtswege achten. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Ähnliche Suchbegriffe für Schweriner See
-
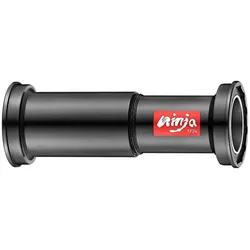
Token, TretlagerDas BB3724 Tretlager von Token ist eine hochwertige Komponente, die speziell für die Verwendung mit Trek BB90 und BB95 Rahmen entwickelt wurde. Es zeichnet sich durch ein innovatives, in zwei Teilen verschraubtes Gehäuse aus, das eine einfache Installation und Wartung ermöglicht. Mit einem Achsdurchmesser von 24 mm und einem Gewicht von nur 67 g pro Set bietet dieses Tretlager eine hervorragende Kombination aus Leichtigkeit und Stabilität. Die Premium-Lager sorgen für eine reibungslose und effiziente Kraftübertragung, was es zu einer idealen Wahl für anspruchsvolle Radfahrer macht, die Wert auf Leistung und Zuverlässigkeit legen. Hergestellt in Frankreich, erfüllt das BB3724 höchste Qualitätsstandards und ist in einem eleganten Schwarz gehalten, das sich nahtlos in verschiedene Fahrraddesigns einfügt. - Thread Together Gehäuse für einfache Montage - Kompatibel mit Trek BB90 und BB95 Rahmen - Premium-Lager für verbesserte Leistung - Leichtgewichtige Konstruktion mit nur 67 g pro Set.66,38 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
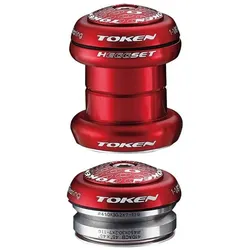
Token, SteuersatzDer hEGGset Steuersatz von Token ist ein hochwertiges Produkt, das für eine präzise Steuerung und Stabilität in Fahrrädern entwickelt wurde. Mit einem Ahead-Steuersatztyp und einem Gabelschaftdurchmesser von 1 1/8" (28,6 mm) bietet dieser Steuersatz eine zuverlässige Lösung für verschiedene Fahrradmodelle. Der hEGGset ist für das Modelljahr 2023 konzipiert und zeichnet sich durch seine robuste Bauweise aus, die sowohl für den Freizeit- als auch für den sportlichen Einsatz geeignet ist. Die Innendurchmesser des Steuerrohrs sind oben 34 mm (1 1/8") und unten 37 mm (1 1/4"), was eine optimale Passform und einfache Installation gewährleistet. Die auffällige rote Farbgebung verleiht dem Steuersatz nicht nur eine ansprechende Optik, sondern sorgt auch für eine gute Sichtbarkeit. Der hEGGset Steuersatz ist eine ausgezeichnete Wahl für alle, die Wert auf Qualität und Leistung legen.60,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Warum ist das Schweriner Schloss so unbekannt?
Das Schweriner Schloss ist möglicherweise weniger bekannt, da es nicht zu den bekanntesten Schlössern Deutschlands gehört. Es liegt in einer kleineren Stadt und ist nicht so prominent wie beispielsweise das Schloss Neuschwanstein. Zudem ist es nicht so oft in Filmen oder anderen Medien präsent, was zu einer geringeren Bekanntheit beitragen könnte. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.